Momentan erhalten viele Nutzer von BundID-E-Mails, die über die Sperrung ihrer Konten informieren. Der Grund hierfür sind eine unzulässig hohe Anzahl an fehlgeschlagenen Anmeldeversuchen. Dies wurde von einem Sprecher des Bundesamts für Sicherheit in der Informationstechnik (BSI) als Teil eines Cyberangriffs bestätigt.
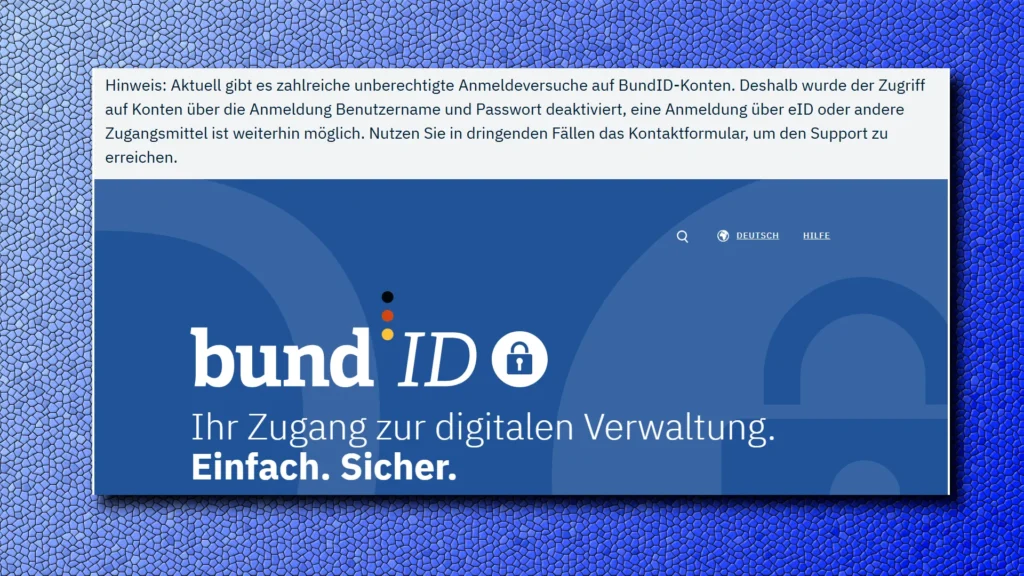
Auf der Webseite der BundID ist ebenfalls ein Hinweis auf die laufenden Angriffe zu finden. Dort heißt es.
„Aktuell gibt es zahlreiche unberechtigte Anmeldeversuche auf BundID-Konten.“
Aus diesem Grund wurde der Zugang zu Konten über die Anmeldung mit Benutzername und Passwort deaktiviert, während die Anmeldung über eID und andere Zugangsmittel weiterhin möglich bleibt. In dringenden Fällen können Nutzer den Support über das Kontaktformular kontaktieren.
BSI bestätigt den IT-Vorfall
Der Sprecher des BSI bestätigte gegenüber security, dass der Behörde ein „IT-Sicherheitsvorfall im Zusammenhang mit BundID-Konten bekannt“ sei. Das BSI erklärt weiter: „Dabei ist es zu automatisierten, massenhaften Login-Versuchen in BundID-Konten gekommen.“ Die Folgen für die betroffenen Nutzer sind unangenehm, da „durch fehlgeschlagene Login-Versuche Konten gesperrt wurden, automatisierte Mails ausgelöst und die Kontoinhaber zu einem Passwort-Reset aufgefordert wurden.“
Die IT-Sicherheitsbehörde teilt mit, dass der Angriff durch geeignete Maßnahmen abgewehrt werden konnte. Welche spezifischen Maßnahmen ergriffen wurden, bleibt jedoch unklar. „Hinweise auf eine Kompromittierung von BundID-Konten liegen dem BSI derzeit nicht vor“, so das BSI in seiner Stellungnahme.
Es scheint nicht geplant zu sein, die gesperrten Konten nach der Angriffswelle automatisch wieder freizuschalten. Betroffene Nutzer müssen den Passwort-Reset-Prozess durchlaufen, um wieder Zugriff zu erhalten oder auf alternative Zugangsmöglichkeiten wie die Nutzung der eID zurückgreifen.
Die Digitalisierung der Verwaltung in Deutschland ist bereits von Herausforderungen geprägt. Laut einer Analyse des Vereins NExT müssen Nutzer „für Log-In und Authentifizierung einen Marathon mit Dutzenden von Klicks absolvieren“.