Ein Cyberangriff auf die Universität Tübingen hat dazu geführt, dass zahlreiche Datensätze entwendet wurden. Laut der Hochschule wurde das Webmail-System gezielt angegriffen.
In der Nacht zum 11. November 2026 haben unbekannte Angreifer die Systeme der Universität Tübingen infiltriert und dabei etwa 3.900 Datensätze von Mitarbeitern erlangt. Die entwendeten Informationen umfassen Namen, Geburtsdaten, dienstliche E-Mail-Adressen, Benutzernamen sowie Angaben zur Dienststelle, wie die Universität mitteilte.
Angriff auf Webmail-System mit klarem Ziel
Der Angriff wurde laut Universität möglich, da mehrere vom Softwareanbieter empfohlene Einstellungen zusammen eine Sicherheitsanfälligkeit geschaffen hätten. Dies ermöglichte es den Angreifern, auf interne Funktionen zuzugreifen und persönliche Daten abzurufen, sobald ihnen der jeweilige Benutzername bekannt war. Inzwischen sei die Sicherheitslücke jedoch geschlossen worden.
Die Universität berichtete, dass das Webmail-System Ziel des Angriffs war, wobei die Absicht darin lag, Passwörter zu stehlen. Der Angriff wurde noch in der Nacht bemerkt und gestoppt, und das Webmail-System wurde vorsorglich deaktiviert.
Reaktionen und Maßnahmen der Universität
Während die Deutsche Presse-Agentur (DPA) meldet, dass Daten von Studierenden nicht betroffen seien und keine Passwörter entwendet worden seien, äußert die Universität Zweifel. Aktuellen Informationen zufolge könne nicht ausgeschlossen werden, dass Passwörter von Nutzern abflossen, die zwischen 22:00 und 0:00 Uhr am Webmail-System angemeldet waren. Umgehend wurden potenziell betroffene Konten mit neuen Initialkennwörtern versehen.
Wie die DPA berichtet, wurden alle Betroffenen informiert. Die Hochschule hat nach eigenen Angaben auch den Landesbeauftragten für Datenschutz und Informationsfreiheit eingeschaltet und Strafanzeige erstattet.
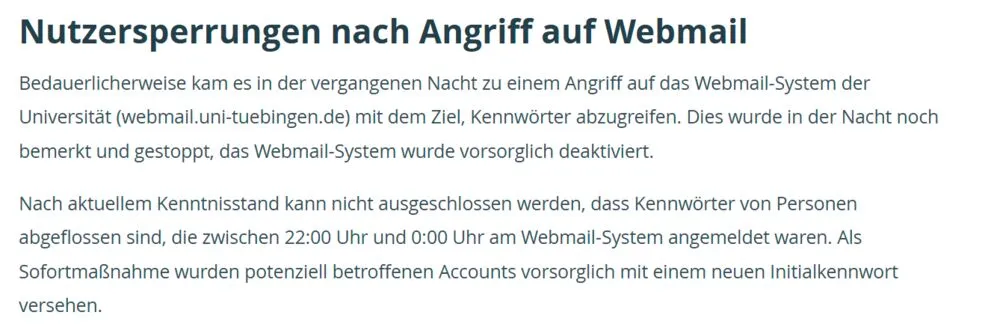
Meldung der Uni Tübingen zum Cyberangriff (Bild: Vogel IT-Medien GmbHG)