- Einfluss der EU-Regulierungen auf den Datenschutz
- Von Wettbewerb zu Deregulierung
- Angriff auf die Grundprinzipien der DSGVO
- Effektiver Datenschutz
- Fehlende spezifische Regelungen für KI-Datenschutz
- Erwartungen der Wirtschaft an die Aufsicht
- Stuttgart verfolgt einen alternativen Ansatz
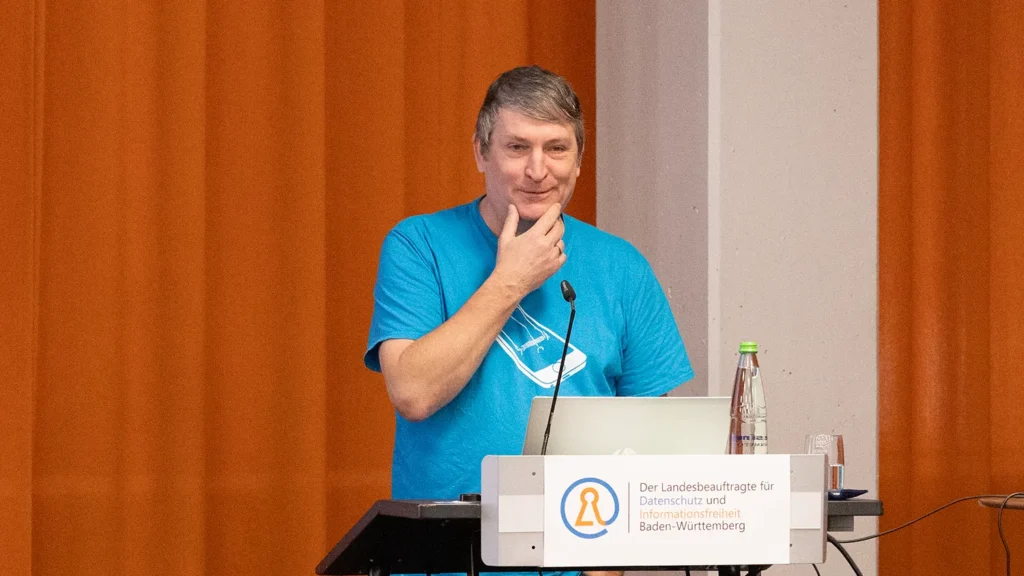
„KI ist nicht die Lösung für alles“, stellte Tobias Keber, der Datenschutzbeauftragte von Baden-Württemberg, zu Beginn der inzwischen fünften KI-Woche seiner Behörde fest. Die zentrale Frage lautete: „Auf welche Frage ist KI die Antwort?“ Keber betrachtet Künstliche Intelligenz als ein Element der Demokratisierung. Der Zugang zu Behörden sei durch den Einsatz von KI erheblich erleichtert worden. Dennoch gibt es auch kritische Aspekte: Die Beschwerden an seiner Behörde sind im Jahr 2025 um etwa 90 Prozent gestiegen.
Von Wettbewerb zu Deregulierung
Ralf Bendrath, Referent der Fraktion Grüne/EFA im Europäischen Parlament, hielt einen Vortrag mit dem Titel „Digitale Rechte vor den Bus geworfen“. Der „Bus“ bezieht sich auf die Omnibus-Gesetze der EU-Kommission, die mehrere Rechtsakte gleichzeitig anpassen. Bendrath erläuterte den Wandel der Begriffe: Aus Wettbewerbsfähigkeit wurde Vereinfachung, und mittlerweile spricht die Kommission offen von Deregulierung. Dies erscheine als Bürokratieabbau, bemerkte er. Tatsächlich gehe es um Regelungen, die die EU in den letzten zehn Jahren zum Schutz der Grundrechte und der Umwelt eingeführt hat.
Der bereits verhandelte vierte Omnibus zeigt jedoch, wie gering die versprochene Erleichterung teilweise ausfällt. Unternehmen mit weniger als 1000 Beschäftigten und einem Jahresumsatz von bis zu 200 Millionen Euro, die sogenannten Small Mid-Caps, sind nicht mehr verpflichtet, ein Verzeichnis ihrer Verarbeitungstätigkeiten zu führen. Dies gilt jedoch nicht für Verarbeitungsvorgänge mit hohem Risiko, was das Parlament durchgesetzt hat.
Angriff auf die Grundlagen der DSGVO
Der digitale Omnibus vom November 2025 geht jedoch noch weiter. Bendrath hatte seine Hauptkritikpunkte bereits als Laudator bei den Big Brother Awards geäußert: die neue Definition personenbezogener Daten, das eingeschränkte Auskunftsrecht und der Freibrief für KI-Training. In Stuttgart nannte er zwei weitere Punkte. Die Kommission möchte künftig selbst per Durchführungsrechtsakt festlegen, wann pseudonymisierte Daten als anonym gelten. Zudem soll eine neue Definition wissenschaftlicher Forschung auch die Anwendung vorhandener Erkenntnisse „auf neuartige Weise“ umfassen. Bendrath sieht darin in erster Linie eine Hintertür für das KI-Training. Laut einer Umfrage von noyb lehnen nur 7 Prozent der befragten Meta-Nutzer in Deutschland die Verwendung ihrer Daten dafür ab.
Nicht jede Erleichterung stößt bei Bendrath auf Ablehnung. Er begrüßt die geplante Ein-Klick-Ablehnung bei Cookie-Bannern. Demnach dürfte laut Vorschlag der Kommission erst nach sechs Monaten erneut gefragt werden, während der Rat vier Monate vorschlägt. Auch die verbindlichen, maschinenlesbaren Browsersignale findet er positiv, ähnlich wie den gescheiterten Versuch eines „Do Not Track“-Standards. Dagegen leistet Big Tech massiven Widerstand, und der Rat hat die Browsersignale bereits wieder gestrichen. Er befürwortet zudem einheitliche Listen auf europäischer Ebene, die festlegen, wann eine Datenschutz-Folgenabschätzung notwendig ist. Hier gab er sogar dem früheren EZB-Präsidenten Mario Draghi recht: Die DSGVO werde in den Mitgliedstaaten sehr unterschiedlich interpretiert. Sinnvoll seien auch weniger Informationspflichten, etwa für Sportvereine oder Handwerksbetriebe, deren Kunden ohnehin wissen, wer ihre Daten wofür nutzt.
Im KI-Omnibus wurden die Regeln für Hochrisiko-Systeme nach Anhang III auf Dezember 2027 verschoben, für Produkte nach Anhang I auf August 2028. Kritisch sieht Bendrath die Übergangsregelung. Systeme, die bereits auf dem Markt sind und nicht wesentlich verändert werden, bleiben von den Verpflichtungen unberührt. Als Erfolg betrachtet er das Verbot von sogenannten Nacktmacher-Apps, das in Artikel 5 der KI-Verordnung verankert ist und ab Ende 2026 gilt.
Das Kräfteverhältnis ist ungleich. Nach Angaben von LobbyControl und Corporate Europe Observatory investiert die Digitalindustrie mittlerweile jährlich 151 Millionen Euro in Lobbyarbeit in der EU, allein Meta zehn Millionen. Über den Datenschutzteil wird im Parlament noch nicht verhandelt. Der Trilog mit Rat und Kommission dürfte erst 2027 beginnen. Bendrath hat dafür eine Rückfallposition: Anders als bei neuen Gesetzen gibt es hier bereits eine gültige Regelung. Wenn keine Einigung erzielt wird, bleibt alles beim Alten.
Datenschutz, der tatsächlich schützt
Max von Grafenstein, Professor für digitale Selbstbestimmung an der Universität der Künste Berlin, fokussierte sich auf praktische Aspekte. Er nahm die Kritik der Wirtschaft ernst. Eine Überprüfung des Innovationsökonomen Nicholas Martin, an der er beteiligt war, zeigt unter anderem, dass europäische Start-ups seit 2018 weniger Risikokapital erhalten. Von Grafenstein sieht die Hauptursache jedoch in Rechtsunsicherheit und Komplexität. Man hätte die Kosten senken können, ohne das Schutzniveau zu gefährden. Die DSGVO müsse mit Prinzipien und unbestimmten Rechtsbegriffen arbeiten, da kein Gesetzgeber jede zukünftige Datenverarbeitung im Voraus planen kann. Umso wichtiger sei es, den Unternehmen klare Wege aufzuzeigen. Den Plan der Datenschutzbehörden, eine öffentliche Datenbank mit entschiedenen Fällen aufzubauen, bezeichnete er als den besten Vorschlag der letzten zehn Jahre.
Den größten Hebel sieht er im „Stand der Technik“ nach Artikel 25 Absatz 1 DSGVO. Im Umweltrecht ist der Begriff seit Jahrzehnten etabliert und bezeichnet dort die wirksamste verfügbare Technik. Im Datenschutz spiele er bisher kaum eine Rolle. Datenschutzbehörden sollten daher Wirksamkeitsnachweise verlangen, beispielsweise für Cookie-Banner. Dadurch könnte ein Markt für bessere Lösungen entstehen, ähnlich wie bei Rußpartikelfiltern. Ein Beispiel dafür ist der Consenter, ein Einwilligungsagent aus seinem Forschungsprojekt YourPrivacyLawyer, der vorab gewählte Einstellungen bietet. In Studien trafen Nutzer damit gezieltere Entscheidungen. Angebote mit hohem Datenschutzniveau erhielten sogar mehr Einwilligungen. Datenschutz würde so zu einem Wettbewerbsvorteil. Dass die Werbeindustrie solche Agenten bekämpft, überrascht von Grafenstein nicht. Harmlose Websites würden davon profitieren, hätten in Brüssel jedoch keine Lobby.
Keine eigene Verordnung für KI-Datenschutz
In der Diskussion fragte Keber, ob das KI-Training nicht besser in einem eigenen Rechtsakt geregelt werden sollte, statt es in die DSGVO einzubauen. Mit einem Sonderartikel für KI würde die DSGVO ihre Technikneutralität verlieren. Bendrath hält einen eigenen Rechtsakt für politisch nicht durchsetzbar und sieht den Verlust der Technikneutralität ebenfalls kritisch. Von Grafenstein warnte, eine pauschale Erlaubnis für KI-Training ohne Risikoabwägung nütze vor allem großen US-Plattformen. Kleinere, spezialisierte Modelle aus der EU könnten sich aufgrund ihrer geringeren Risiken meist auf berechtigte Interessen stützen. Bei großen Modellen dagegen werde „gar nichts statistisch aggregiert“. „Alles, was wir dieser KI anvertrauen, sei es, dass wir nach Medikamenten fragen oder Reiseempfehlungen suchen, verschwindet nicht, es ist alles vorhanden.“ Als Beispiel nannte er die Werbung, die OpenAI seit Ende August 2026 auch in Deutschland in ChatGPT einblendet. Diese mit berechtigten Interessen zu begründen, sei „Wahnsinn“. Die Verbraucherzentrale weist darauf hin, dass diese Werbung im Europäischen Wirtschaftsraum zum Start laut OpenAI zwar nicht personalisiert ist, die angezeigte Werbung jedoch dennoch vom Inhalt des aktuellen Chats abhängen kann.
Bendrath und von Grafenstein sind sich einig, dass auch Softwarehersteller nach Artikel 25 in die Pflicht genommen werden sollten. Bisher trägt die Verantwortung beispielsweise eine Schule, die Standardsoftware kauft, diese jedoch nicht anpassen kann. Der Rat hat immerhin die Auftragsverarbeiter einbezogen. Die Hersteller selbst stehen allerdings nur in Änderungsanträgen des Parlaments.
Was die Wirtschaft von der Aufsicht erwartet
Was Unternehmen tatsächlich benötigen, zeigt eine aktuelle Umfrage von Bitkom. 90 Prozent der Unternehmen halten eine gezielte Reform der DSGVO für notwendig. Auf den ersten Blick klingt das nach Rückenwind für die Kommission. Bei genauerer Betrachtung deckt sich vieles jedoch mit von Grafensteins Analyse: 88 Prozent klagen über Unsicherheit bei den genauen Datenschutzvorgaben, 61 Prozent über mangelnde Beratung durch die Aufsichtsbehörden. Von den Unternehmen, die eine Reform der Aufsicht fordern, verlangen 76 Prozent eine zentrale Datenbank mit Entscheidungen der Aufsichtsbehörden.
Die Wirtschaft fordert also nicht weniger Aufsicht, sondern mehr: mehr Beratung, mehr Orientierung und mehr Entscheidungen, auf die sie sich verlassen kann. Das kostet Personal. Reallabore seien „sehr ressourcenintensiv“, bemerkte von Grafenstein. Bendrath warnte, dass ein Teil der Kosten für die Einhaltung der Regeln auf den öffentlichen Sektor verlagert wird. Von Grafenstein hielt es zudem für absurd, dass die Bundesregierung Reallabore auf EU-Ebene fordert. Sie könnte den Behörden einfach mehr Mitarbeiter zur Verfügung stellen, dafür bedarf es keines Gesetzes.
Stuttgart verfolgt einen anderen Weg
In Baden-Württemberg geschieht derzeit das Gegenteil. Nach dem Haushaltsentwurf der grün-schwarzen Landesregierung soll Kebers Behörde bis 2029 schrittweise 40 Prozent ihrer Stellen abbauen, obwohl ihr zusätzliche Aufgaben übertragen wurden.
Kürzlich hat sich ein breites Bündnis mit einem offenen Brief an die Landtagsfraktionen von Grünen und CDU gewandt. Dazu gehören das Netzwerk Datenschutzexpertise, der Chaos Computer Club Stuttgart, Digitalcourage, die Deutsche Vereinigung für Datenschutz, das FIfF und die Humanistische Union Baden-Württemberg. Sie fordern die Abgeordneten auf, der Kürzung nicht zuzustimmen. Ihre Begründung stützt sich auf Artikel 8 Absatz 3 der EU-Grundrechte-Charta und Artikel 52 Absatz 4 DSGVO. Demnach muss jede Aufsichtsbehörde so ausgestattet sein, dass sie ihre Aufgaben „effektiv wahrnehmen“ kann. Die Unterzeichner verweisen zudem auf den geplanten Einsatz von Palantir-Software bei der Landespolizei, der nach der Rechtsprechung des Bundesverfassungsgerichts eine besonders sorgfältige Kontrolle erfordert.
Wie wenig Personal die Aufsicht oft hat, wurde bereits in von Grafensteins Vortrag angesprochen. Er bezeichnete es als das „Skalierungsproblem“ des Datenschutzes: Die Behörden können längst nicht alle Fälle prüfen. Ein Gesetzgeber könnte die Kosten des Datenschutzes einfach senken, indem er der Aufsicht Personal und Mittel entzieht. „Das ist Standortpolitik“, sagte von Grafenstein. Als Lösung schlug er vor, dass die Behörden den Markt für sich arbeiten lassen. Sie sollten von Unternehmen Nachweise verlangen, dass deren Datenschutz tatsächlich funktioniert. Dadurch hätten die Firmen selbst einen Anreiz, bessere Lösungen zu entwickeln. Doch auch solche Nachweise müssen von jemandem überprüft werden.