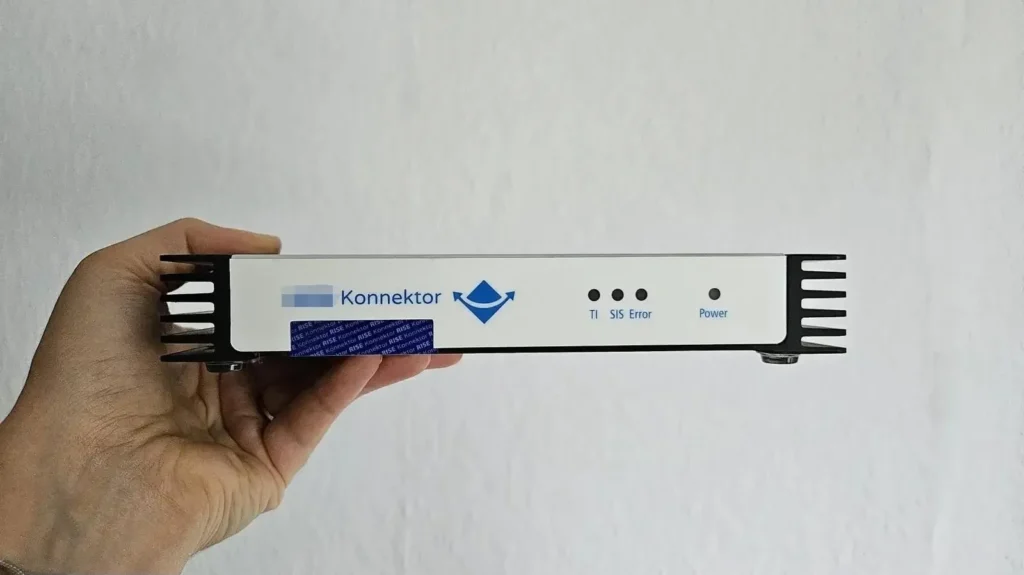
Seit Montag kämpfen zahlreiche Arztpraxen, Apotheken und Kliniken mit Problemen in der Telematikinfrastruktur (TI). Dies betrifft Einrichtungen, die über Konnektoren von Secunet oder RISE angebunden sind. Die Gematik hat Störungen bei der Verbindung zur TI gemeldet. Betroffen sind Leistungserbringer, die über die VPN-Zugangsdienste von Arvato und T-Systems verbunden sind. Derweil sind Updates für RISE und Secunet verfügbar. Laut Unternehmensangaben wurde das Update für RISE-Konnektoren um 8:50 Uhr von der Gematik freigegeben.
Die Gematik informiert auf ihren Kanälen über das Update und empfiehlt, die neuen Versionen zu installieren, um sicherzustellen, dass die Konnektoren die aktuelle Firmware-Version nutzen – selbst wenn bereits ein „manueller Workaround“ durchgeführt wurde. Für diejenigen, die keine automatischen Updates erhalten, wird geraten, ihren Dienstleister vor Ort (DvO) zu informieren. „Einrichtungen, die die ‚Auto-Update-Funktion‘ ihres Konnektors aktiviert haben, sollten je nach konfiguriertem Wochentag für das Auto-Update ebenfalls aktiv werden. Am besten wenden sich Einrichtungen an ihren DvO, wenn der selbst gewählte Installationstag für Updates nicht auf heute/Mittwoch fällt“, teilt die Gematik mit. Das Update sollte schnellstmöglich vorgenommen werden.
Konnektoren von CGM sind laut Gematik nicht betroffen, da CGM „dieses Feature nicht nutzt“. Ohne Korrektur könnten im Laufe der Woche alle Secunet- und RISE-Konnektoren im Einsatz beeinträchtigt sein. Zudem könnte die Störung auch Einrichtungen treffen, die keinen eigenen Konnektor besitzen, beispielsweise wenn sie über einen Konnektor im Rechenzentrum angebunden sind. Über die genaue Anzahl der betroffenen Konnektoren kann die Gematik aufgrund der dynamischen Entwicklung derzeit keine zuverlässige Aussage treffen.
Ursache: Wechsel des Root-KSK
Die Gematik führt die Probleme auf eine „Anpassung einer zentralen Internet-Komponente (DNSSEC)“ seit dem 11. Oktober zurück. Auslöser ist der angekündigte Wechsel des obersten Schlüssels der DNSSEC-Vertrauenskette, des sogenannten Root-KSK (Key Signing Key). Laut dem Zeitplan der IANA signiert seit dem 11. Oktober 2026 der neue Root-Schlüssel KSK-2024 mit dem Key Tag 38696 den DNSKEY-Datensatz der Root. Der bisherige Schlüssel KSK-2017 (Key Tag 20326) erfüllt diese Funktion nicht mehr. Verisign hatte darauf hingewiesen, dass DNSSEC-validierende Resolver ohne KSK-2024 als Trust Anchor ab diesem Datum keine Namen mehr auflösen können. Bei den betroffenen Konnektoren scheint dieser neue Internet-Root-Vertrauensanker zu fehlen, weshalb sie die Adressen der VPN-Zugangsdienste nicht auflösen können und keinen neuen Tunnel zur TI aufbauen können.
Ein Leser machte zudem auf auffällige Parallelen zu einem Fehler bei der DNSSEC-Validierung mit DNSKEY-Vertrauensankern aufmerksam. Im systemd-Projekt wurde am 12. Oktober ein Workaround veröffentlicht. Diesen Zusammenhang hat die Gematik inzwischen bestätigt.
Die Tatsache, dass nicht alle Geräte sofort ausgefallen sind, hat zwei Gründe. Bestehende VPN-Tunnel benötigen keine neue Namensauflösung. Konnektoren mit aktiver Verbindung arbeiten also vorerst weiter. Zudem trägt das Caching dazu bei. Die DNSKEY-Einträge der Root haben eine TTL von 48 Stunden. Solange ein Resolver die alten, bereits geprüften Schlüssel im Cache hat, funktioniert die Namensauflösung weiter. Nach einem Neustart ist der Cache jedoch leer, und bei einer regulären Neuverbindung könnte er abgelaufen sein. In beiden Fällen kann der Konnektor keinen neuen Tunnel mehr aufbauen.
Betroffene Konnektoren sollten daher nicht einfach neu gestartet werden. Ohne vorherige Korrektur führt ein Neustart wahrscheinlich zum Verlust der TI-Verbindung. Laut Gematik steht ein Workaround zur Verfügung, den der jeweilige Dienstleister vor Ort (DvO), also der technische Support der Einrichtung, manuell einspielen muss.
Für Secunet-Konnektoren ist im Fachportal der Gematik eine Anleitung verfügbar.
Es wird empfohlen, den neuen Trust Anchor vorsorglich auch auf Konnektoren zu implementieren, die weiterhin normal funktionieren. Wer den XML-Block aus dem PDF kopiert, sollte dabei aufpassen, da zusätzliche Leerzeilen beim Kopieren zu Fehlern führen können. Einrichtungen mit Verbindungsproblemen sollten sich an ihren DvO wenden. DvOs müssen Auffälligkeiten unter Angabe von Einrichtung, Konnektortyp und Firmware-Version über die bekannten Supportkanäle melden.
Für RISE-Konnektoren gibt es derzeit noch keine spezifische Anleitung. Die veröffentlichte Anleitung basiert auf dem Workaround, der für Secunet-Geräte bestätigt ist. Bei einzelnen RISE-Konnektoren könnten andere Schritte erforderlich sein. Hinweise dazu will die Gematik in Kürze veröffentlichen. Bis dahin sollten sich Einrichtungen an ihren DvO oder den Hersteller-Support wenden. Die Hersteller arbeiten an einer automatischen Lösung. Laut Ankündigung sollte RISE ab dem 8. Oktober die Firmware 6.2.3 mit einer „wichtigen Korrekturmaßnahme“ über das Konfigurations- und Software-Repository (KSR) bereitstellen. Ob diese das DNSSEC-Problem behebt, ist jedoch unklar.
Warum die Konnektoren den neuen Schlüssel nicht übernommen haben, ist bislang ungeklärt. Für den Vertrauensanker des TI-eigenen Namensraums schreibt die Netz-Spezifikation der Gematik (gemSpec_Net) vor, dass dieser automatisch nach RFC 5011 aktualisiert wird. Für den Internet-Vertrauensanker, den die Konnektoren für die Verbindung zu den VPN-Zugangsdiensten benötigen, enthält die Spezifikation eine eigene Anforderung. Ob auch dort ein automatisches Update vorgesehen ist, ist derzeit unklar. Resolver, die nach RFC 5011 arbeiten, übernehmen einen neuen Root-Schlüssel selbstständig, nachdem dieser eine Zeit lang in der Root-Zone veröffentlicht ist.
Der Schlüsselwechsel war bereits lange im Voraus angekündigt worden. Der neue Schlüssel steht seit dem 11. Januar 2025 in der Root-Zone zur Verfügung. ICANN hatte Administratoren geraten, ihre Konfiguration manuell zu überprüfen.
Ähnliche DNSSEC-Störungen
Bereits 2020 hatte c’ t darauf hingewiesen, dass den Konnektoren offenbar eine Rollback-Strategie für solche Fälle fehlt. Mit der TI 2.0 und einer souveränen sowie redundanten Open-Source-Plattform soll sich dies jedoch ändern. Ende Mai 2020 konnten rund 80.000 der damals etwa 130.000 angeschlossenen Praxen und Kliniken bestimmte TI-Dienste nicht mehr erreichen. Betroffen waren Konnektoren von T-Systems, RISE und Secunet. Die Gematik nannte einen falschen Eintrag in der Trust-Service Status List (TSL) als Ursache. Die Analyse von c’ t ergab damals, dass im Mai 2020 ein neuer DNSSEC-Root-Trust-Anchor gesetzt worden war. Zusammen mit einem Fehler bei der Administration dürfte dies laut c’ t die Störung ausgelöst haben. Damals ging es um den Trust Anchor für die Namensauflösung innerhalb der TI, den die Gematik über die TSL verbreitete. Diesmal betrifft es den des Internets.
Von den KoCoBoxen von CGM war 2020 laut Hersteller nur ein Prozent betroffen. Das Unternehmen sprach damals von einer „robusten Implementierung“. c’ t kam später zu einer anderen Erklärung: DNSSEC sei bei der KoCoBox optional und bei 99 Prozent der Geräte nicht aktiviert gewesen. So konfiguriert seien die Geräte allerdings anfälliger für Angriffe im Bereich des Routings, schrieb c’ t. CGM widersprach dieser Darstellung und erklärte, die KoCoBox führe stets eine DNSSEC-Validierung durch.
Auch die Behebung der Störungen verlief 2020 ähnlich. Da die Konnektoren offline waren, konnten sie die korrigierte TSL nicht automatisch laden. Die DvOs mussten das Update vor Ort einspielen, da eine Fernwartung oft nicht zugelassen war. Mitte Juni 2020 war der Stammdatenabgleich laut Gematik bei mehr als 40.000 Praxen weiterhin gestört. c’ t berichtete zudem, dass Unstimmigkeiten zwischen Gematik und Dienstleistern die Reparatur verzögerten. Viele DvOs waren nicht bereit, einen Fehler zu beheben, den sie nicht zu verantworten hatten. Auch zu Beginn der E-Rezept-Pflicht Anfang 2024 gab es Störungen, deren Ursache vermutlich ebenfalls auf ein DNSSEC-Problem zurückzuführen war.